Autoryzacja dwuskładnikowa 2FA w SuiteCRM
Dodatkowa warstwa ochrony logowania oparta na jednorazowych kodach TOTP z aplikacji Authenticator.
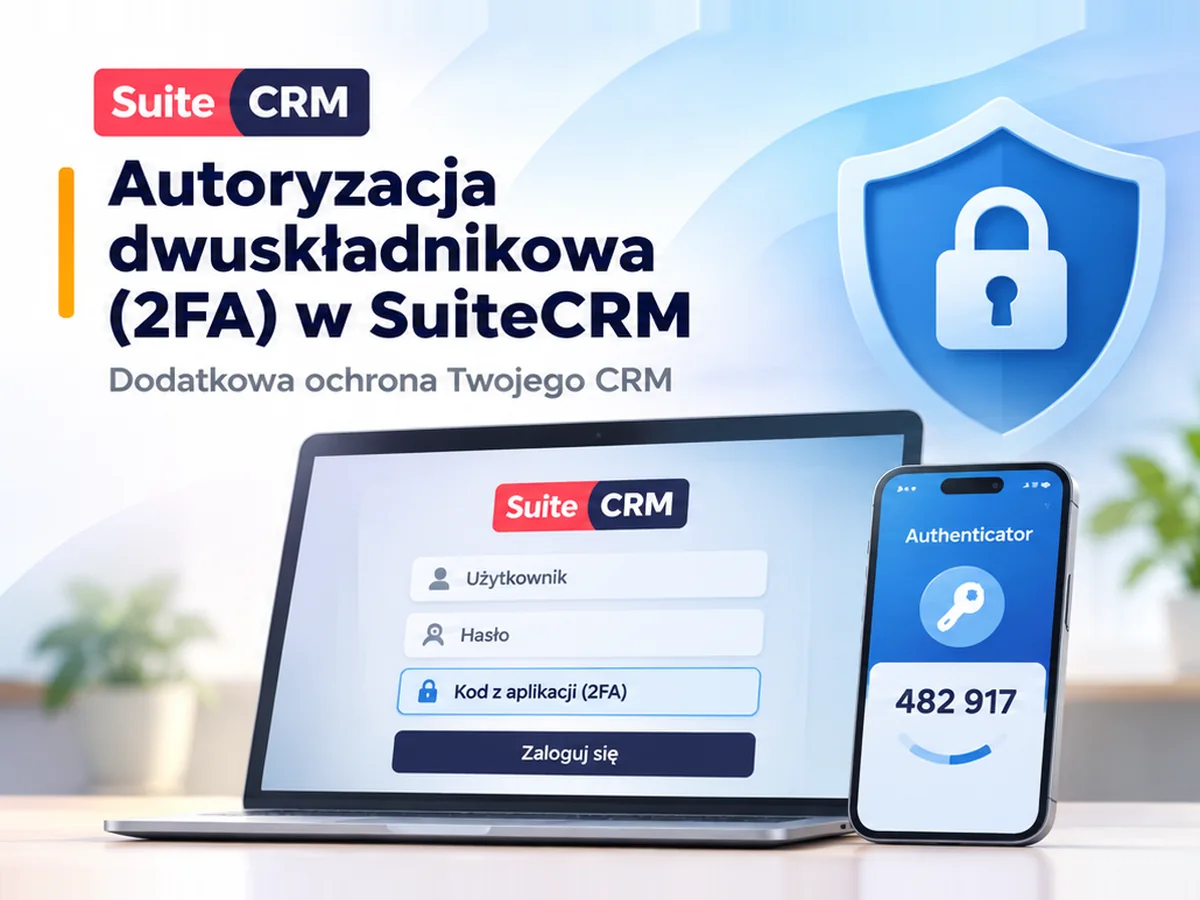
Samo hasło nie wystarcza do zalogowania.
Po włączeniu 2FA użytkownik podaje login i hasło, a następnie jednorazowy kod wygenerowany przez aplikację uwierzytelniającą. Kod zmienia się cyklicznie i jest powiązany z indywidualnym sekretem użytkownika.
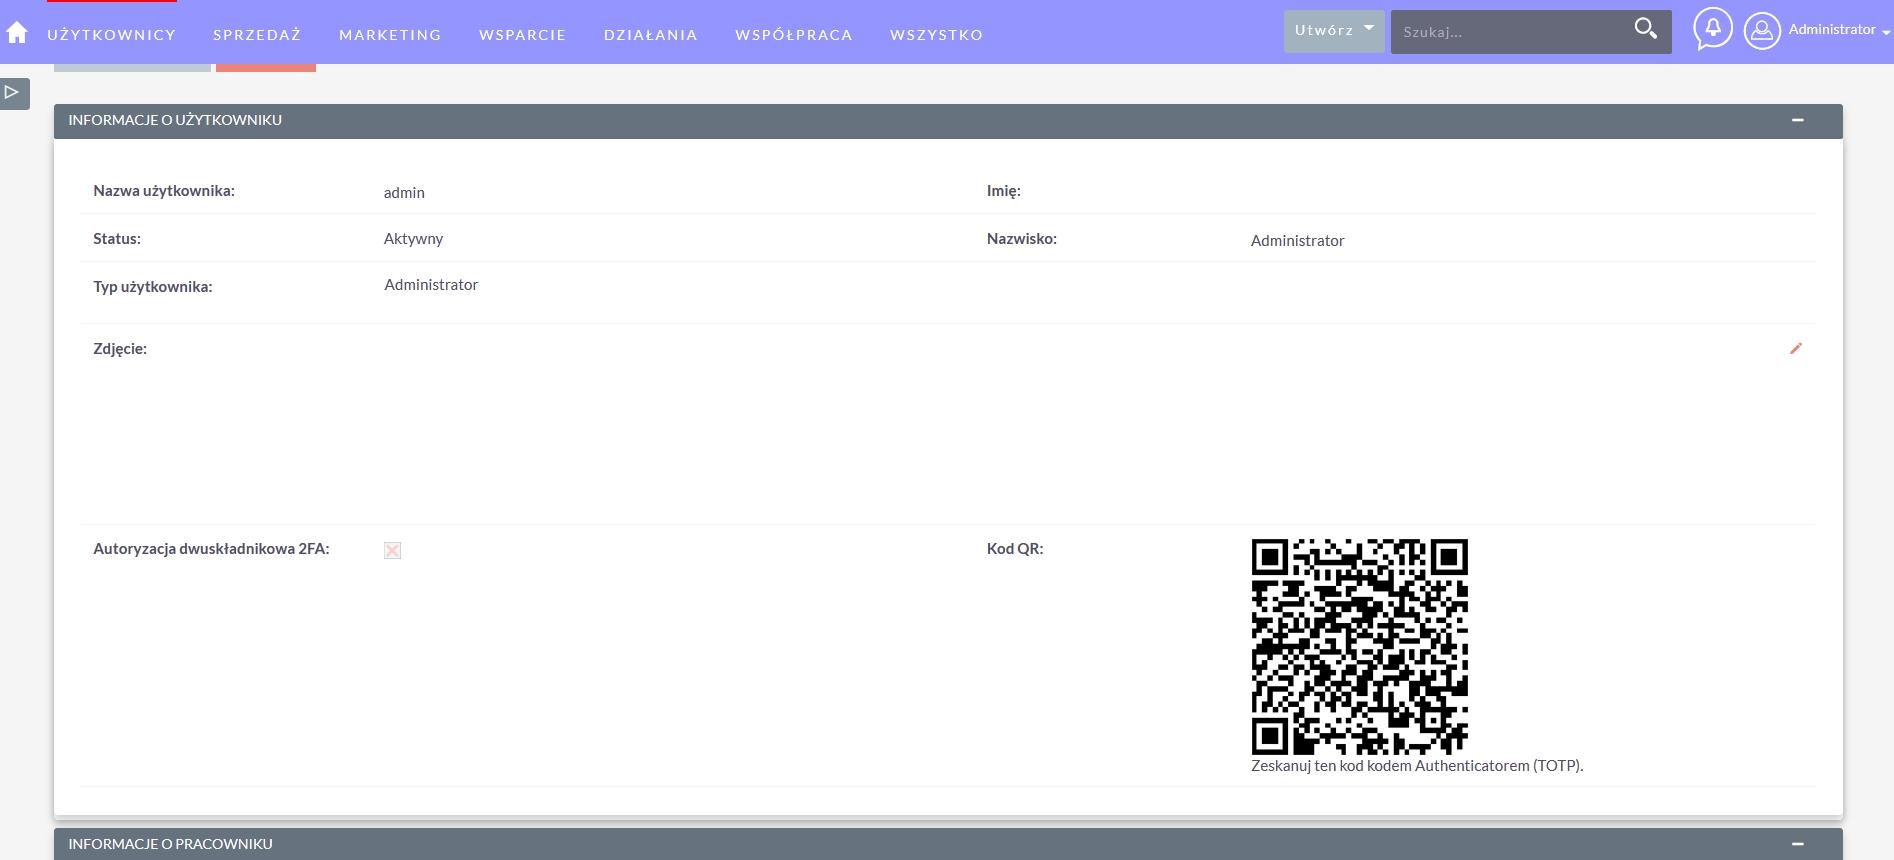
Kod QR i popularne aplikacje Authenticator.
Użytkownik może zeskanować kod QR i korzystać z aplikacji obsługującej TOTP, np. Google Authenticator, Microsoft Authenticator lub Authy.
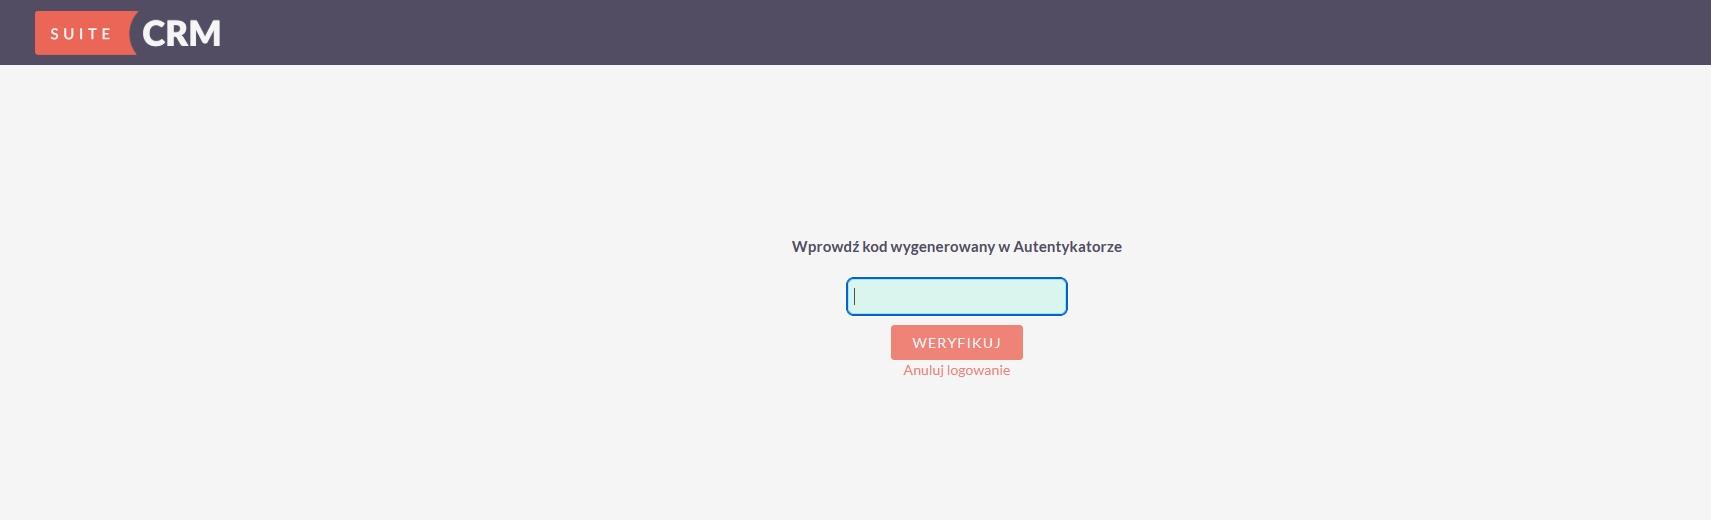
Kod może być generowany bez dostępu do Internetu.
Aplikacja wylicza jednorazowy kod na podstawie sekretu i aktualnego czasu, dlatego użytkownik nie musi oczekiwać na SMS ani wiadomość e-mail.
2FA może być wymagane dla wszystkich albo wybranych kont.
Administrator może zarządzać aktywacją zabezpieczenia, sprawdzać konfigurację użytkowników i resetować 2FA np. po zmianie telefonu. Polityka może być różna dla administratorów, grup lub pozostałych użytkowników.
Wszystkie dodatki i integracje SuiteCRM →